Domain labor-protokolle.de kaufen?
Wir ziehen mit dem Projekt
labor-protokolle.de um.
Sind Sie am Kauf der Domain
labor-protokolle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain labor-protokolle.de kaufen?
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten erstellen und sicher aufbewahren. Außerdem sollten sie ihre Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine zuverlässige Sicherheitssoftware zu verwenden und regelmäßig Updates durchzuführen. **
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
OSRAM HBO 350W Hochdruck-Quecksilberlampe – UV-Speziallampe für Mikroskopie, Labor & ForschungOSRAM HBO 350W Die OSRAM HBO 350W ist eine Hochdruck-Quecksilberdampflampe für anspruchsvolle optische und wissenschaftliche Anwendungen. Sie erzeugt eine sehr hohe Strahldichte und ist speziell für Prozesse konzipiert, bei denen eine intensive UV- und sichtbare Strahlung mit stabilen Lichtverhältnissen erforderlich ist. Durch die kurze Bogenlänge eignet sie sich besonders für präzise Beleuchtungs- und Analyseverfahren. Technische Daten Leistung: 350 W Spannung: 67,5 V Bogenlänge: 3 mm Gesamtlänge: 128 mm Durchmesser: 20 mm Sockel: SFcY10-4 Dimmbarkeit: nicht dimmbar Lichtstrom: 0 lm Lichtstärke: 0 cd Brennstellung: nicht angegeben Anwendungsbereiche Fluoreszenzmikroskopie UV-Anwendungen in Forschung und Industrie Optische Spezialverfahren Medizinische und wissenschaftliche Geräte Produktvorteile Sehr hohe Strahldichte Intensive UV- und sichtbare Strahlungsleistung Stabiler Lichtbogen für konstante Ergebnisse Geeignet für präzise optische Systeme Produkteigenschaften Hochdruck-Quecksilberdampflampe (HBO-Technologie) Kurzbogentechnologie für punktgenaue Lichtquelle Sicherheitshinweise HBO-Lampen dürfen nur in geschlossenen, dafür vorgesehenen Gehäusen betrieben werden. Die starke UV-Strahlung und der hohe Innendruck stellen ein erhebliches Risiko dar. Bei Beschädigung kann Quecksilber freigesetzt werden. Die Handhabung muss unter Einhaltung der Herstelleranweisungen und mit geeigneter Schutzausrüstung erfolgen.530,04 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Bögner, Tanja: Protokolle schreibenProtokolle schreiben , Professionell, strukturiert und auf den Punkt gebracht. Mit Checklisten, Praxistipps, Mustern und Vorlagen , Armaturenbretter > Innenausstattung , Auflage: 3. Auflage 2025, Erscheinungsjahr: 20250618, Autoren: Bögner, Tanja~Natusch, Cordula~Kettl-Römer, Barbara, Auflage: 25003, Auflage/Ausgabe: 3. Auflage 2025, Seitenzahl/Blattzahl: 146, Keyword: DIN-Normen; Dokumentationspflichten; Information; Mitschrift; Organisation; Textverarbeitung; Vorbereitung, Fachschema: Beruf / Karriere~Karriere~Kommunikation (Unternehmen)~Unternehmenskommunikation, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 10, Gewicht: 246, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen? Welche Maßnahmen gibt es, um sich vor einer Ransomware-Infektion zu schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten durchführen und diese an einem sicheren Ort speichern. Zudem sollten sie ihre Mitarbeiter regelmäßig in Sachen Cybersicherheit schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Installation von Antiviren- und Anti-Malware-Software sowie regelmäßige Updates und Patches für alle Systeme sind weitere wichtige Maßnahmen, um sich vor einer Ransomware-Infektion zu schützen. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
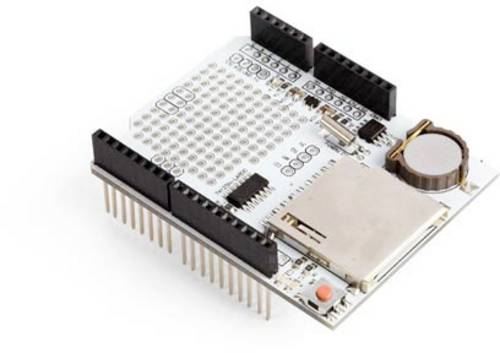
Whadda WPSH202 Arduino-kompatible Daten-Protokollierung des ProtokollsArduino-kompatible Datenprotokollierschild speziell für Arduino konzipiert. Unterstützt FAT16- oder FAT32-Kartenformate. Echtzeituhrmodul hält die Zeit, auch wenn der Arduino ausgeschaltet ist.13,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
OSRAM HG/100 PICO – Spektrallampe für wissenschaftliche Forschung & AnalyseOSRAM HG/100 1A PICO SPEKTRAL Die OSRAM HG/100 1A PICO ist eine Quecksilber-Spektrallampe für wissenschaftliche Anwendungen in der Optik, Strahlungsphysik und Spektroskopie. Sie wird nicht zur Beleuchtung eingesetzt, sondern als präzise Strahlungsquelle zur Analyse von Spektrallinien in Labor- und Forschungsumgebungen. Durch ihre stabile Emission eignet sie sich für hochpräzise Mess- und Kalibrieraufgaben. Technische Daten Leistung: 22 W Spannung (Brennspannung): 45 V Stromstärke: 1,0 A Stromart: AC/DC Gesamtlänge: 100 mm Durchmesser: 21 mm Wendeldurchmesser: 3 mm Wendellänge: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie Chemische Analytik Medizinische Forschung und Laboranwendungen Produktvorteile Präzise definierte Spektralstrahlung Stabile Emissionscharakteristik für Messanwendungen Geeignet für hochsensible optische Systeme Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Spektrallampe Für wissenschaftliche Analyse- und Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für reproduzierbare spektrale Ergebnisse Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und kann bei Beschädigung gefährliche Stoffe freisetzen. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorgaben.538,03 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten erstellen und sicher aufbewahren. Außerdem sollten sie ihre Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine zuverlässige Sicherheitssoftware zu verwenden und regelmäßig Updates durchzuführen. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie können Unternehmen ihre Daten vor Ransomware-Attacken schützen? Welche Maßnahmen gibt es, um sich vor einer Ransomware-Infektion zu schützen?
Unternehmen können ihre Daten vor Ransomware-Attacken schützen, indem sie regelmäßige Backups ihrer Daten durchführen und diese an einem sicheren Ort speichern. Zudem sollten sie ihre Mitarbeiter regelmäßig in Sachen Cybersicherheit schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Installation von Antiviren- und Anti-Malware-Software sowie regelmäßige Updates und Patches für alle Systeme sind weitere wichtige Maßnahmen, um sich vor einer Ransomware-Infektion zu schützen. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
OSRAM HBO 350W Hochdruck-Quecksilberlampe – UV-Speziallampe für Mikroskopie, Labor & ForschungOSRAM HBO 350W Die OSRAM HBO 350W ist eine Hochdruck-Quecksilberdampflampe für anspruchsvolle optische und wissenschaftliche Anwendungen. Sie erzeugt eine sehr hohe Strahldichte und ist speziell für Prozesse konzipiert, bei denen eine intensive UV- und sichtbare Strahlung mit stabilen Lichtverhältnissen erforderlich ist. Durch die kurze Bogenlänge eignet sie sich besonders für präzise Beleuchtungs- und Analyseverfahren. Technische Daten Leistung: 350 W Spannung: 67,5 V Bogenlänge: 3 mm Gesamtlänge: 128 mm Durchmesser: 20 mm Sockel: SFcY10-4 Dimmbarkeit: nicht dimmbar Lichtstrom: 0 lm Lichtstärke: 0 cd Brennstellung: nicht angegeben Anwendungsbereiche Fluoreszenzmikroskopie UV-Anwendungen in Forschung und Industrie Optische Spezialverfahren Medizinische und wissenschaftliche Geräte Produktvorteile Sehr hohe Strahldichte Intensive UV- und sichtbare Strahlungsleistung Stabiler Lichtbogen für konstante Ergebnisse Geeignet für präzise optische Systeme Produkteigenschaften Hochdruck-Quecksilberdampflampe (HBO-Technologie) Kurzbogentechnologie für punktgenaue Lichtquelle Sicherheitshinweise HBO-Lampen dürfen nur in geschlossenen, dafür vorgesehenen Gehäusen betrieben werden. Die starke UV-Strahlung und der hohe Innendruck stellen ein erhebliches Risiko dar. Bei Beschädigung kann Quecksilber freigesetzt werden. Die Handhabung muss unter Einhaltung der Herstelleranweisungen und mit geeigneter Schutzausrüstung erfolgen.530,04 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Bögner, Tanja: Protokolle schreibenProtokolle schreiben , Professionell, strukturiert und auf den Punkt gebracht. Mit Checklisten, Praxistipps, Mustern und Vorlagen , Armaturenbretter > Innenausstattung , Auflage: 3. Auflage 2025, Erscheinungsjahr: 20250618, Autoren: Bögner, Tanja~Natusch, Cordula~Kettl-Römer, Barbara, Auflage: 25003, Auflage/Ausgabe: 3. Auflage 2025, Seitenzahl/Blattzahl: 146, Keyword: DIN-Normen; Dokumentationspflichten; Information; Mitschrift; Organisation; Textverarbeitung; Vorbereitung, Fachschema: Beruf / Karriere~Karriere~Kommunikation (Unternehmen)~Unternehmenskommunikation, Fachkategorie: Ratgeber: Karriere und Erfolg, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 10, Gewicht: 246, Produktform: Kartoniert,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jahrbuch zur Liberalismus-ForschungJahrbuch zur Liberalismus-Forschung , 36. Jahrgang 2024 , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 202410, Redaktion: Conze, Eckart~Geppert, Dominik~Grothe, Ewald~Kieseritzky, Wolther Von~Nagel, Anne C.~Scholtyseck, Joachim~Seefried, Elke, Seitenzahl/Blattzahl: 310, Keyword: 1848; Erinnerungskultur; Freiheit; Geschichte des deutschen Liberalismus; Gewerbeordnung; Grundrechte; Nationalstaat; Paulskirche; Politische Vereine; Protest; Revolution, Fachschema: Deutsche Geschichte / 20. Jahrhundert~Liberalismus - Neoliberalismus, Fachkategorie: Demokratische Ideologien: Liberalismus, Mitte~Revolutionen, Aufstände, Rebellionen, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 310 Blätter, Länge: 227, Breite: 153, Höhe: 17, Gewicht: 453, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.